RGPD MÁLAGA

Consultoría de Protección de Datos para Empresas y Profesionales

Ayudamos a empresas, autónomos y organizaciones a adaptar y mantener sus tratamientos de datos personales conforme al RGPD y la LOPDGDD. Analizamos la actividad real de cada organización para determinar la documentación, el Registro de Actividades de Tratamiento (RAT), los riesgos, las medidas técnicas y organizativas y los procedimientos que resulten necesarios. Ofrecemos servicios de adaptación, actualización, auditoría y asesoramiento en protección de datos, con un enfoque práctico orientado a mantener un cumplimiento adecuado, actualizado y adaptado a la realidad de cada organización.

Quiero adaptar mi negocio
Rgpdmalaga
Delegado proteccion datos1

Somos Delegados de Protección de Datos

El Delegado de Protección de Datos asesora y supervisa el cumplimiento de la normativa, participa en cuestiones relacionadas con la protección de datos y actúa como punto de contacto con la autoridad de control cuando corresponde. Podemos prestar este servicio de forma externa cuando su designación sea obligatoria o cuando una organización decida contar voluntariamente con un DPD.

¿Necesitas un DPD?

DPL-​774966

DPL-759542

RGPD Málaga RGPD Málaga

Áreas Clave de Protección de Datos

Evaluacion de impacto eipd

Evaluación de Impacto EIPD

La EIPD identifica y analiza los riesgos que pueden afectar a los datos personales, garantizando un tratamiento seguro y conforme al RGPD.

Medidas tecnicas organizativas

Medidas Técnicas y organizativas

Implementamos controles de seguridad adaptados a tu empresa para proteger la información y asegurar una gestión responsable y eficaz.

Responsabilidad proactiva

Responsabilidad Proactiva

Ayudamos a tu organización a demostrar cumplimiento continuo mediante políticas, procedimientos y evidencias documentadas.

Registro de actividades de tratamiento rat

Registro de Actividades de Tratamiento RAT

Elaboramos y mantenemos tu RAT para que refleje de forma clara y actualizada todos los tratamientos de datos de tu empresa.

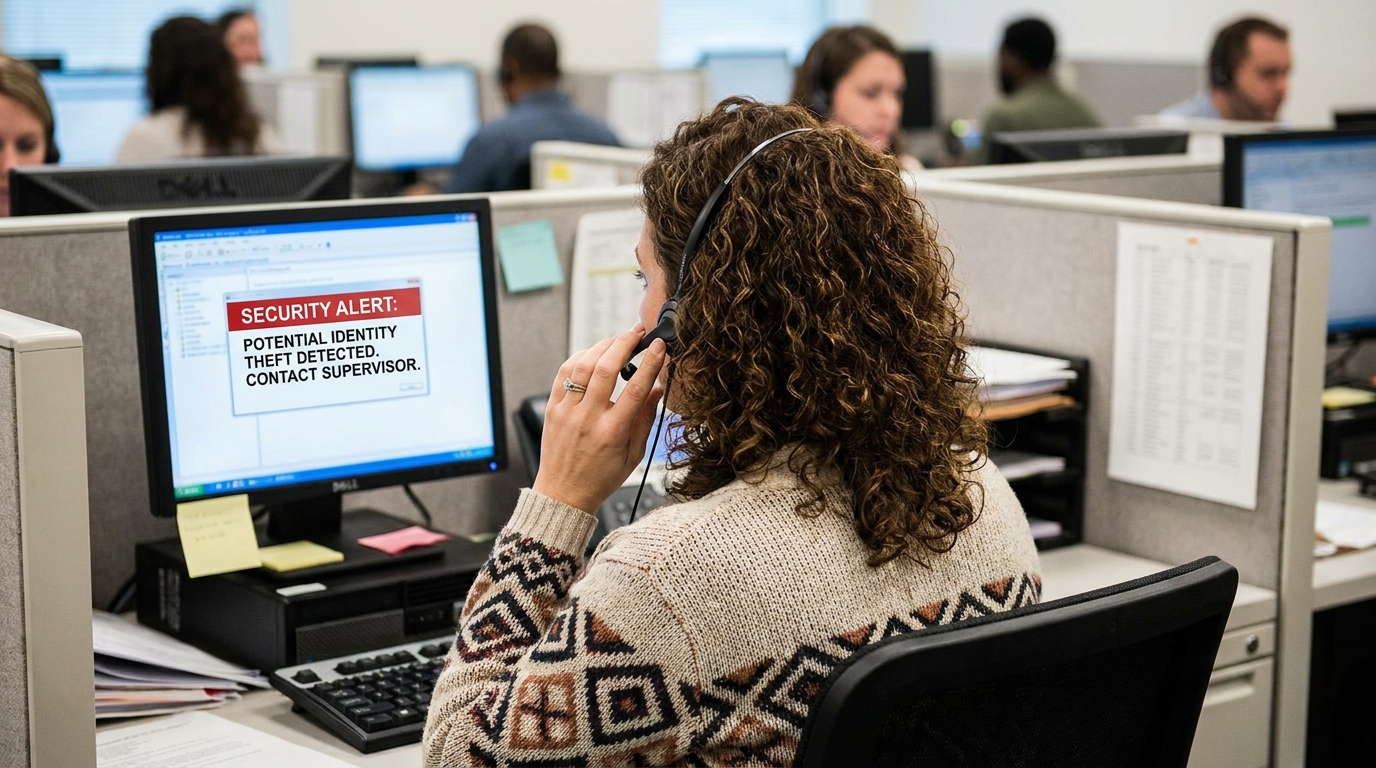
¿Te preocupa la Ciber Seguridad?

Un incidente de seguridad puede afectar a datos personales y requerir una actuación rápida. Analizamos lo ocurrido, los datos afectados y el posible riesgo para las personas para determinar las medidas que deben adoptarse y, cuando corresponda, gestionar la notificación de una brecha de datos personales.

Cómo actuar ante un ciberataque

¿Necesitas asesoramiento?

No todas las dudas sobre protección de datos requieren una adaptación completa. Analizamos tu situación y te ayudamos a resolver cuestiones concretas sobre tratamientos de datos, proveedores, contratos, formularios, derechos, videovigilancia, seguridad o nuevas actividades.

Cuéntanos tu caso

Auditoría y revisión RGPD

Revisamos el estado real del cumplimiento para detectar documentación desactualizada, cambios en los tratamientos, proveedores, procedimientos, riesgos o medidas que deban corregirse o actualizarse.

Revisar mi cumplimiento RGPD

Actualización RGPD

Los tratamientos de datos cambian con el tiempo. Nuevos servicios, aplicaciones, proveedores, empleados o procedimientos pueden hacer necesario revisar la documentación y las medidas implantadas para que sigan reflejando la realidad de la organización.

Actualizar mi RGPD

PREGUNTAS FRECUENTES

Aquí resolvemos las dudas más frecuentes. Si tienes alguna duda más estaremos encantados de atenderte.

¿Tengo que cumplir el RGPD si soy autónomo o tengo una pequeña empresa?

Sí, cuando en tu actividad tratas datos personales y la normativa resulta aplicable. Datos de clientes, empleados, proveedores o contactos pueden estar sujetos al RGPD y a la LOPDGDD.

Las obligaciones concretas dependerán de qué datos trates, para qué los utilices, cómo los obtengas, con quién los compartas y qué riesgos pueda generar el tratamiento. Por eso, el cumplimiento debe adaptarse a la realidad de cada actividad y no limitarse a utilizar documentación genérica.

Protección de datos para empresas en Málaga

¿Qué necesita una empresa para adaptarse al RGPD?

No existe una única documentación válida para todas las empresas. Primero es necesario conocer qué datos personales se tratan, con qué finalidad y base jurídica, quién puede acceder a ellos, qué proveedores intervienen y qué riesgos existen.

A partir de ese análisis pueden determinarse las medidas y documentos necesarios: información a los interesados, contratos con encargados, Registro de Actividades de Tratamiento, procedimientos para atender derechos, medidas de seguridad y, cuando corresponda, otras actuaciones específicas.

Adaptación RGPD

Ya adapté mi empresa al RGPD hace años, ¿sigue siendo válida esa adaptación?

Puede seguir siendo válida en parte, pero debe comprobarse que continúa reflejando la actividad real de la organización. Con el tiempo pueden cambiar los tratamientos, proveedores, programas informáticos, personal, sistemas de seguridad, formularios, página web o servicios ofrecidos.

No se trata de renovar automáticamente unos documentos cada año, sino de revisar el cumplimiento cuando se producen cambios relevantes y mantener las medidas y documentación adecuadas a la situación actual.

Actualización RGPD

¿Qué es el Registro de Actividades de Tratamiento (RAT)?

El Registro de Actividades de Tratamiento es un documento en el que se recoge información esencial sobre las actividades de tratamiento realizadas por una organización: finalidades, categorías de interesados y datos, destinatarios, transferencias internacionales cuando existan, plazos previstos de supresión y, cuando sea posible, una descripción general de las medidas de seguridad.

El RGPD contempla una excepción para determinadas organizaciones de menos de 250 empleados, pero está sometida a condiciones y no debe interpretarse como una exención general para pequeñas empresas.

Registro de Actividades de Tratamiento (RAT)

¿Todas las empresas necesitan realizar un análisis de riesgos?

El enfoque del RGPD está basado en el riesgo. El responsable debe valorar los riesgos que sus tratamientos pueden generar para los derechos y libertades de las personas y adoptar medidas apropiadas.

El análisis debe ser proporcional a las características del tratamiento. No requiere necesariamente utilizar una metodología compleja ni una matriz determinada en todos los casos, pero sí comprender los riesgos existentes para poder decidir qué medidas técnicas y organizativas resultan adecuadas.

Análisis de riesgos RGPD

¿Todas las empresas necesitan un Delegado de Protección de Datos?

No. La designación de un Delegado de Protección de Datos (DPD) es obligatoria en determinados supuestos establecidos por el RGPD y la normativa española, pero no para todas las empresas.

Una organización también puede designarlo voluntariamente. El DPD informa y asesora, supervisa el cumplimiento y actúa como punto de contacto en materia de protección de datos, manteniendo la independencia necesaria para desarrollar sus funciones.

Delegado de Protección de Datos

¿Cuándo es necesaria una Evaluación de Impacto en Protección de Datos?

La Evaluación de Impacto en Protección de Datos (EIPD) debe realizarse cuando sea probable que un tipo de tratamiento, especialmente mediante nuevas tecnologías y atendiendo a su naturaleza, alcance, contexto o fines, entrañe un alto riesgo para los derechos y libertades de las personas.

Por tanto, no todos los tratamientos necesitan una EIPD. Antes debe analizarse el tratamiento y determinar si concurren las circunstancias que hacen necesaria esta evaluación.

Evaluación de Impacto en Protección de Datos (EIPD)

¿Qué medidas de seguridad exige el RGPD?

El RGPD no establece una lista única de medidas de seguridad válida para todas las organizaciones. Las medidas deben ser apropiadas al riesgo teniendo en cuenta, entre otros factores, la naturaleza de los datos, el contexto y finalidad del tratamiento, el estado de la técnica y los riesgos existentes.

Según cada caso pueden incluir controles de acceso, copias de seguridad, cifrado, gestión de usuarios, actualizaciones, recuperación ante incidentes y procedimientos organizativos, entre otras medidas.

Medidas de seguridad RGPD

¿Es obligatorio realizar una auditoría RGPD todos los años?

No existe una obligación general en el RGPD que establezca que todas las empresas deban contratar una auditoría externa anual.

Lo importante es poder garantizar y demostrar que las medidas adoptadas siguen siendo adecuadas y que el cumplimiento se mantiene actualizado. Una revisión o auditoría puede ser especialmente útil cuando han cambiado los tratamientos, sistemas, proveedores o procedimientos, o cuando se quiere comprobar el estado real del cumplimiento de la organización.

Auditoría RGPD

¿Es necesario formar al personal en protección de datos?

Las personas que acceden a datos personales deben conocer las instrucciones, medidas y procedimientos que les afectan para poder tratar la información correctamente y reducir errores e incidentes.

Esta formación no tiene por qué consistir necesariamente en realizar un curso anual. Puede adaptarse a las funciones y riesgos de cada puesto mediante instrucciones, manuales, procedimientos, sesiones internas, recomendaciones de seguridad y acciones de concienciación.

Formación y concienciación RGPD

¿Qué debo hacer si sufro una brecha de datos personales?

Lo primero es analizar y contener el incidente, determinar qué ha ocurrido, qué datos y personas pueden estar afectados y valorar las posibles consecuencias.

No todas las brechas deben notificarse a la AEPD. Cuando sea probable que la brecha suponga un riesgo para los derechos y libertades de las personas, el responsable debe notificarla a la autoridad de control sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde que tenga constancia de ella. Las brechas deben documentarse y, en determinados casos de alto riesgo, también puede ser necesario informar a las personas afectadas.

Ciberataques y brechas de datos personales

¿Qué puede ocurrir si una empresa no cumple el RGPD?

El incumplimiento puede dar lugar a reclamaciones, requerimientos, medidas correctivas y, dependiendo de las circunstancias, sanciones económicas.

No existe una multa automática o una cantidad fija para cada incumplimiento. La autoridad de control debe valorar factores como la naturaleza, gravedad y duración de la infracción, el número de personas afectadas, las medidas adoptadas, el grado de responsabilidad y otras circunstancias del caso concreto.

Más allá de las sanciones, una gestión adecuada de los datos personales ayuda a reducir riesgos y a generar confianza en clientes, empleados y colaboradores.

Sanciones RGPD

Últimas noticias sobre RGPD

Noticias RGPD

Contacta con RGPD Málaga

¿Necesitas ayuda con la protección de datos de tu empresa?

Si necesitas adaptar tu empresa o actividad profesional al RGPD, actualizar una adaptación existente, revisar una situación concreta o resolver una duda sobre protección de datos, puedes contactar con nosotros. Explícanos brevemente qué necesitas y estudiaremos tu consulta para indicarte cómo podemos ayudarte.

nuestra oficina principal

Avda Reyes Católicos 121.  
Alhaurín de la Torre - Málaga

número de teléfono

952 417 512
LUNES A VIERNES 
10:00 - 13:30
17:00 - 20:00

3799943
WHATSAPP

671 956 336
LUNES A VIERNES 
10:00 - 13:30
17:00 - 20:00

Correo electrónico

info@rgpdmalaga.com

Datos de contacto

Política de Privacidad​ y Protección de Datos

Gracias! Tu mensaje ha sido enviado.
No se puede enviar su mensaje. Por favor, corrija los errores y vuelva a intentarlo.

Información básica sobre protección de datos

Responsable: GMDATA INFORMATICA SL.
Finalidad: gestionar y responder a su consulta y, cuando proceda, atender solicitudes relacionadas con nuestros servicios.
Legitimación: gestión de la solicitud realizada por la persona interesada y, cuando corresponda, aplicación de medidas precontractuales a petición de esta.
Destinatarios: podrán intervenir proveedores tecnológicos necesarios para el funcionamiento, seguridad y gestión del formulario.
Derechos: puede solicitar el acceso, rectificación, supresión, oposición, limitación y portabilidad cuando correspondan, así como ejercer los demás derechos reconocidos por la normativa de protección de datos.
Información adicional: consulte nuestra Política de Privacidad y Protección de Datos.