«No cedemos datos a terceros porque todo está en nuestro ordenador».
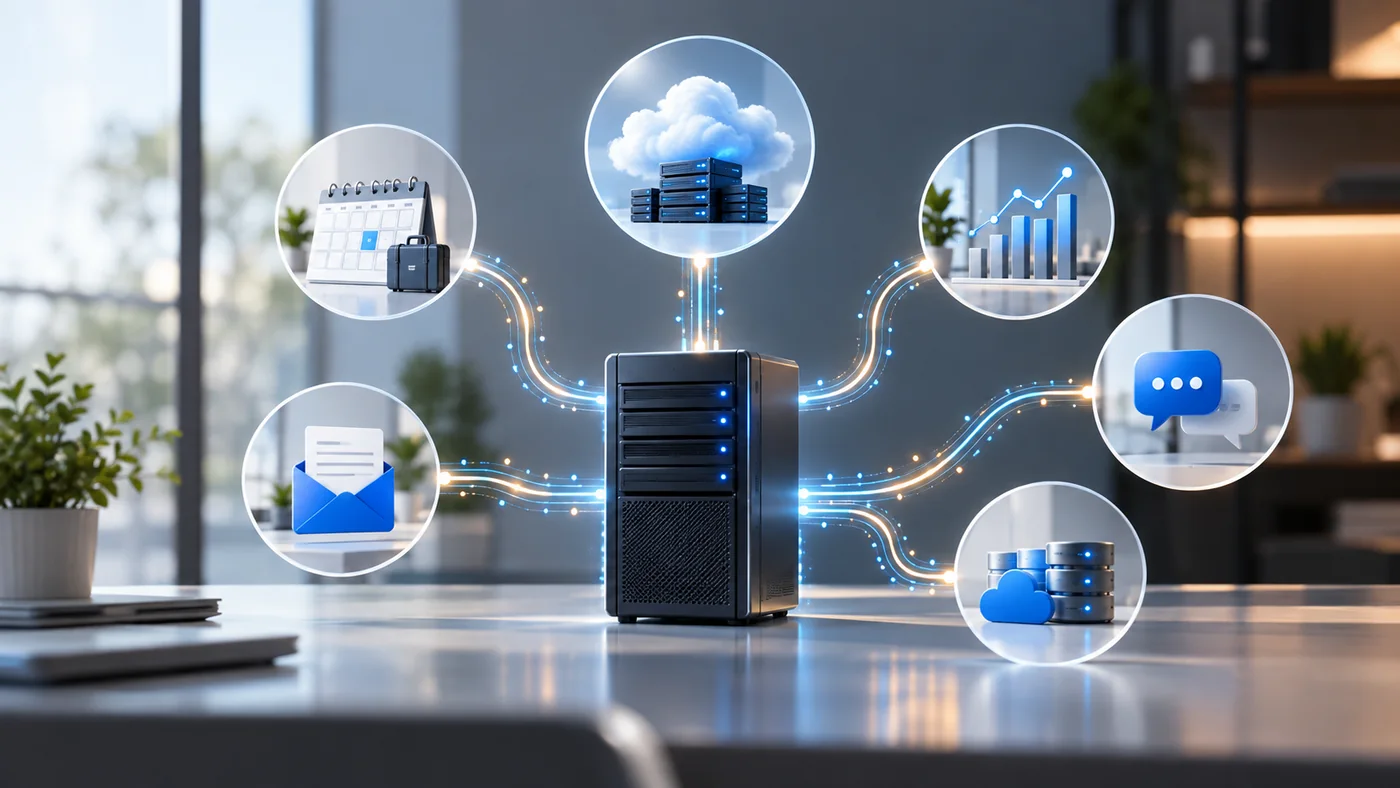
Es una frase habitual en pequeñas empresas. Sin embargo, al revisar la actividad aparecen un hosting, correo de Microsoft o Google, gestoría, copias en la nube, WhatsApp, plataforma de reservas, mantenimiento informático, newsletter, pasarela de pago o software de facturación.
La conclusión no es que todos esos proveedores sean automáticamente «cesionarios». La conclusión es que hay que analizar quién interviene realmente en cada tratamiento.
Tercero, destinatario y encargado no significan lo mismo
En una conversación cotidiana solemos llamar «tercero» a cualquier empresa externa. El RGPD utiliza categorías más precisas.
Responsable del tratamiento
Decide los fines y medios esenciales del tratamiento.
Encargado del tratamiento
Trata datos personales por cuenta del responsable y siguiendo sus instrucciones.
Destinatario
Es la persona física o jurídica a la que se comunican datos, con los matices que establece el RGPD.
Responsable independiente
Puede recibir determinados datos y utilizarlos para fines que decide por sí mismo, bajo su propia responsabilidad.
Clasificar correctamente a cada proveedor es importante porque las obligaciones cambian según su función.
Un proveedor no se convierte automáticamente en encargado
Contratar a una empresa no significa por sí solo que sea un encargado del tratamiento.
Una compañía de fontanería que nunca accede a datos personales de clientes probablemente no necesita un contrato de encargo por el mero hecho de ser proveedor.
En cambio, una asesoría laboral que gestiona nóminas o un soporte informático que puede acceder a bases de datos durante una intervención sí pueden tratar información por cuenta de la empresa y requieren análisis específico.
La clasificación debe basarse en lo que el proveedor hace realmente, no en el nombre comercial del servicio.
Hosting y correo electrónico
El hosting es uno de los proveedores que más se olvida.
Una página web puede almacenar:
- - formularios de contacto;
- - pedidos;
- - registros de usuarios;
- - mensajes;
- - copias de seguridad;
- - direcciones IP;
- - archivos enviados por clientes.
Si el proveedor aloja o mantiene esos sistemas, puede tener acceso o capacidad de tratamiento.
Con el correo electrónico ocurre algo similar. Utilizar Google Workspace, Microsoft 365, correo del hosting u otra plataforma significa que los mensajes y adjuntos pueden procesarse en infraestructuras externas.
Eso no implica que utilizar servicios cloud sea contrario al RGPD. Significa que deben estar incluidos en el inventario y revisarse sus garantías.
WhatsApp también forma parte del mapa de datos
Muchas empresas consideran WhatsApp simplemente un teléfono.
Sin embargo, puede contener:
- - nombres;
- - números;
- - conversaciones;
- - fotografías;
- - documentos;
- - citas;
- - reclamaciones;
- - datos de salud;
- - ubicaciones.
Además, la libreta de contactos, copias de seguridad y dispositivos utilizados deben formar parte del análisis.
La empresa debería definir qué información puede enviarse por ese canal, quién tiene acceso y cómo se gestionan bajas, cambios de terminal o pérdida del dispositivo.
Reservas, CRM y software de gestión
Una plataforma de citas puede conocer nombres, teléfonos, servicios contratados, horarios y observaciones.
Un CRM puede almacenar todo el historial comercial.
Un programa de facturación puede procesar datos identificativos, bancarios y fiscales.
Antes de contratar una solución debería conocerse:
- - quién presta realmente el servicio;
- - dónde se almacenan los datos;
- - qué subencargados utiliza;
- - qué medidas de seguridad ofrece;
- - cómo se exportan y eliminan los datos;
- - qué ocurre al terminar el contrato;
- - si existen transferencias internacionales.
Estas cuestiones deberían reflejarse en el Registro de Actividades de Tratamiento (RAT) y en el inventario de proveedores.
El artículo 28 no se cumple con cualquier cláusula
Cuando un proveedor actúa como encargado, la relación debe estar regulada por un contrato u otro acto jurídico vinculante con el contenido exigido por el artículo 28 del RGPD.
Entre otras cuestiones debe contemplarse:
- - objeto y duración;
- - naturaleza y finalidad;
- - tipos de datos e interesados;
- - tratamiento solo bajo instrucciones;
- - confidencialidad;
- - seguridad;
- - subencargados;
- - ayuda para atender derechos;
- - gestión de brechas;
- - devolución o supresión al finalizar;
- - información necesaria para demostrar cumplimiento.
En muchos servicios cloud ese contrato no es un PDF firmado a mano: puede formar parte del acuerdo de procesamiento de datos del proveedor. Lo importante es revisar si existe y si cubre la relación real.
«Servidor en Europa» no termina el análisis
Tener servidores en la Unión Europea puede reducir determinadas cuestiones relacionadas con transferencias, pero no demuestra por sí solo que todo el tratamiento permanezca dentro del Espacio Económico Europeo.
Puede haber:
- - soporte desde terceros países;
- - subencargados externos;
- - copias de seguridad en otras regiones;
- - servicios auxiliares;
- - acceso remoto;
- - grupos empresariales internacionales.
Las transferencias internacionales deben analizarse atendiendo al flujo real de información y a las garantías aplicables.
Analytics, mapas, vídeos y etiquetas
Una web aparentemente sencilla puede conectarse con múltiples servicios externos.
Por ejemplo:
- - Google Tag Manager;
- - Google Maps;
- - vídeos incrustados;
- - reCAPTCHA;
- - píxeles publicitarios;
- - herramientas de chat;
- - tipografías externas;
- - analítica;
- - redes sociales.
Cada uno debe revisarse técnicamente. La política de privacidad o cookies no debería limitarse a una lista copiada de una plantilla.
La Responsabilidad proactiva exige poder explicar qué servicios se utilizan y por qué el tratamiento es conforme.
La gestoría también cuenta
Nóminas, contratos, altas, impuestos o contabilidad implican habitualmente acceso a datos personales.
La asesoría puede desempeñar papeles jurídicos distintos según el servicio concreto. No es correcto clasificarla por inercia.
Lo mismo sucede con prevención de riesgos laborales, seguros, empresas de mantenimiento, seguridad, destrucción documental o soporte tecnológico.
Un buen inventario de proveedores pregunta primero qué información recibe cada uno y para qué la utiliza.
Qué debería incluir una revisión anual
Los proveedores cambian con mucha más frecuencia que la documentación RGPD tradicional.
Una empresa puede comenzar el año con una hoja Excel y terminar utilizando un CRM, una plataforma de marketing y un sistema de reservas.
Por eso el Análisis de riesgos y la documentación deben revisarse cuando cambian las herramientas reales, no solo porque haya llegado una fecha en el calendario.
La Actualización RGPD cobra especial sentido cuando se incorporan nuevos proveedores, integraciones o servicios cloud.
Preguntas frecuentes
¿Usar Google o Microsoft significa ceder datos ilegalmente?
No. Utilizar un proveedor no es ilegal por sí mismo. Hay que analizar el servicio concreto, la función del proveedor, el contrato, la seguridad y, cuando proceda, las transferencias internacionales.
¿Necesito contrato de encargado con todos mis proveedores?
No. Solo cuando exista una relación de tratamiento por cuenta del responsable en los términos del artículo 28. Otros proveedores pueden no acceder a datos o actuar con otra posición jurídica.
¿Mi informático necesita contrato de encargado?
Dependerá de si puede acceder a datos personales durante el mantenimiento o soporte y de cómo se organice el servicio. El acceso potencial y las tareas reales deben analizarse.
¿Si todo está en mi servidor ya no hay terceros?
No necesariamente. Puede seguir habiendo correo externo, copias de seguridad, soporte, reservas, mensajería, analítica u otros servicios conectados.
El mapa de datos suele ser más grande de lo que parece
La frase «no compartimos datos» suele describir una percepción, no una auditoría.
El objetivo de la protección de datos no es eliminar todos los proveedores, sino conocerlos. Una empresa que sabe qué servicios utiliza, qué información recibe cada uno y qué garantías existen puede gestionar el riesgo. Una empresa que no tiene ese inventario depende de suposiciones.